Benutzer und Rechte
Paket: BASIS
1. Rechtemanagement
Je nach Anforderung kann das Rechtemanagement sehr komplex sein. Änderungen an Berechtigungen sollten daher mit besonderer Sorgfalt vorgenommen werden, um unbeabsichtigte Zugriffsrechte oder Funktionseinschränkungen zu vermeiden.
brainX verfügt über ein sehr umfangreiches Rechtemanagementsystem. Mittels der Rechteeinstellungen kann festgelegt werden:
- welcher Benutzer welche Module sehen/bearbeiten darf
- welcher Benutzer welche Felder innerhalb eines Moduls sehen/bearbeiten darf
- welcher Benutzer welche Aktionen ausführen darf
- welcher Benutzer welche Datensätze sehen/bearbeiten/löschen darf
- welcher Benutzer über administrative Rechte verfügt
Die Rechteeinstellungen werden mittels der Globalen Rechtevergabe sowie Rollen, Profile, Benutzer und Gruppen vorgenommen.
Aufgerufen werden die Rechteeinstellungen über “Globale Einstellungen → Benutzer und Rechte”.
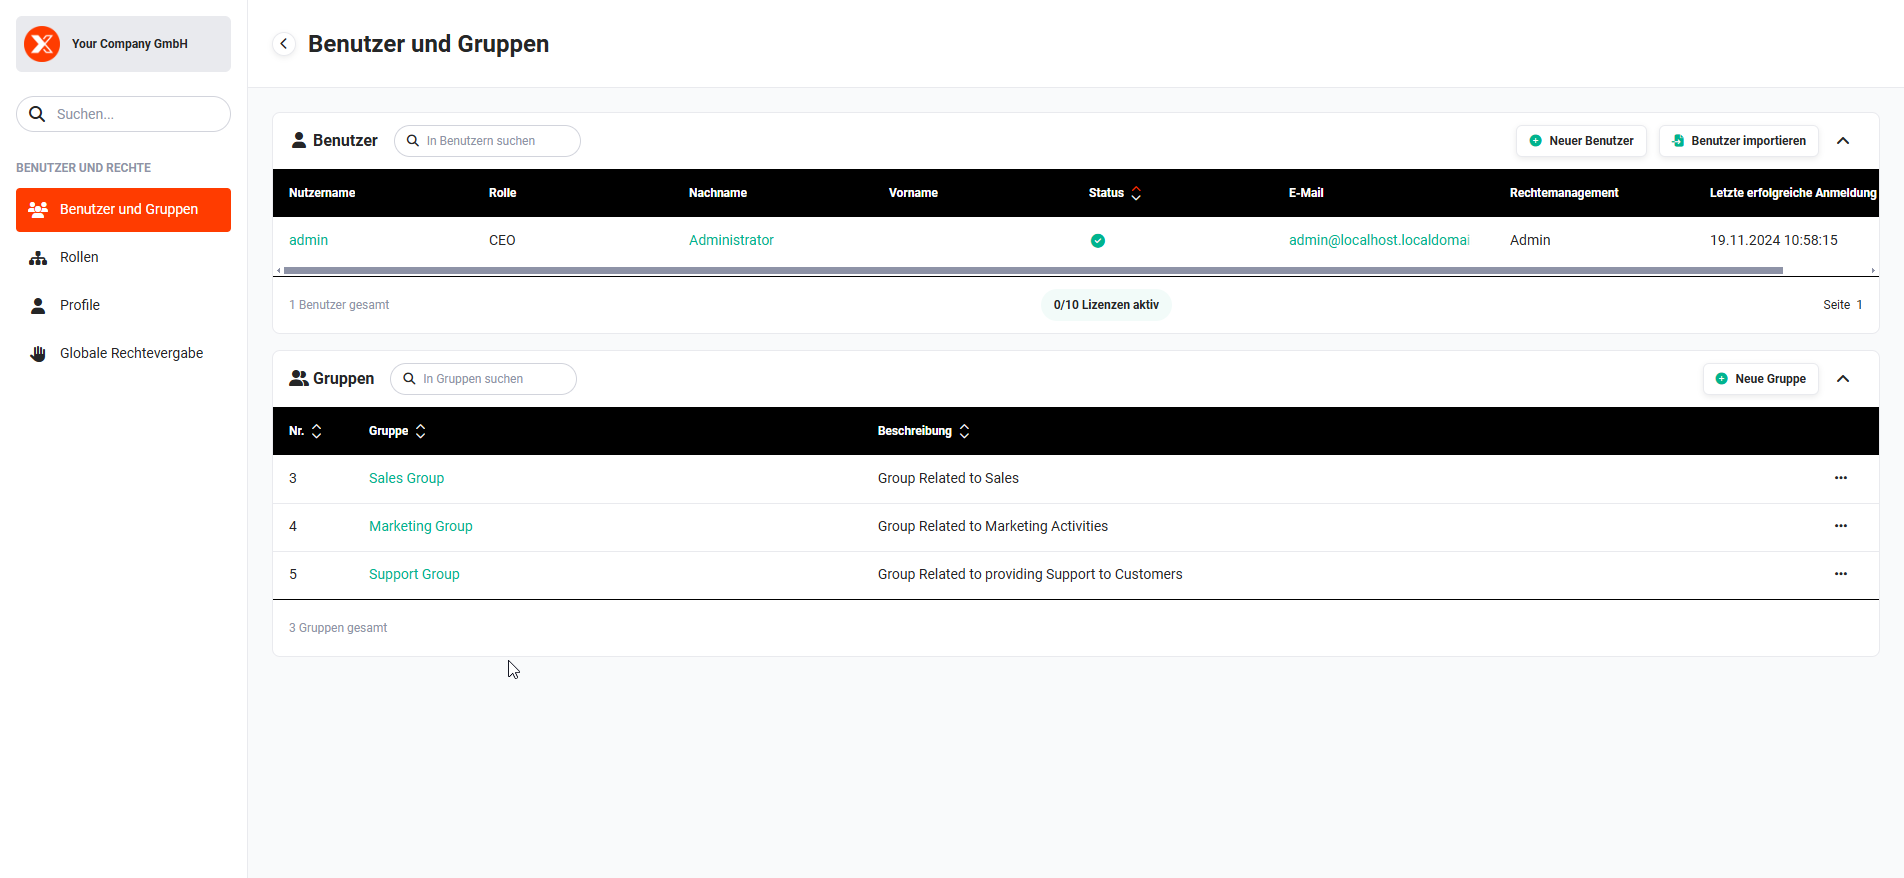 Globale Einstellungen - Benutzer und Gruppen
2. Administrative Rechte
Unabhängig von Rollen und Profilen gibt es die Möglichkeit, einem Benutzer administrative Rechte zu erteilen.
Die Erteilung von administrativen Rechten wird mittels des Feldes “Rechtemanagement” in den Benutzereinstellungen vorgenommen. Auf Benutzerebene wird beim Rechtemanagement zwischen folgenden Einstellungen beim Rechtemanagement unterschieden:
- –kein– = Der Benutzer hat keinerlei administrative Rechte und unterliegt vollständig dem Rollenkonzept.
- Admin = Ist die höchste Stufe dieser Einstellung. Ein Benutzer mit dieser Berechtigung darf alles konfigurieren, erstellen und löschen. Ein Benutzer mit diesem Merkmal unterliegt nicht der Datensatzberechtigung und ignoriert somit nicht nur die Rollenhierarchie, sondern auch die Mandantenprüfung!
- CustomerAdmin = Ist eine Stufe unter dem Admin angesiedelt. Ein Benutzer mit dem Merkmal “CustomerAdmin” unterliegt nicht der Datensatzberechtigung und ignoriert somit nicht nur die Rollenhierarchie, sondern auch die Mandantenprüfung!
Berechtigungen/Einschränkungen:- Er darf keinen Admin und CustomerAdmin Benutzer löschen oder erstellen.
- Superuser = Ist ein Benutzer mit zusätzlichen, eingeschränkten administrativen Berechtigungen (es werden Berechtigungen im Bezug auf Rollen und Profile angewendet).
Berechtigungen/Einschränkungen:- Modulverwaltung
- Es können nur die Module konfiguriert werden, auf die der Benutzer mindestens lesend zugreifen kann.
- Es können keine Module aktiviert oder deaktiviert werden.
- Basic Setup
- Software Info
- Logs dürfen nicht gelöscht werden
- Spracheditor
- kein Zugriff
- System Automation
- Automatisierungen
- nur lesender Zugriff
- Hintergrundaufgaben
- nur lesender Zugriff (kein Reset erlaubt)
- Automatisierungen
- Benutzer und Rechte
- kein Zugriff
- Weitere Funktionen
- kein Zugriff
- Software Info
- Unternehmensinformationen
- kein Zugriff
- Modulverwaltung
3. Kurzübersicht Rollen, Profile und Gruppen
- Rollen: Regeln den Zugriff auf die Datensätze, auf meine Datensätze und auf die unterstellten Rollen. Jede Rolle hat mind. ein Profil.
- Profile: Regeln den Zugriff auf Module und deren Felder.
- Rolle + Profil: Es gilt die Summe des positiven Rechts.
- Gruppen: Dienen dazu, um Datensätze zu teilen.
Empfehlung: Gruppen nur aus Benutzern oder Rollen u. Unterstellten erstellen. - Benutzerdefinierte Zugangsregeln: Können genutzt werden, um einen Teil der Berechtigungen/Rechte auszuhebeln.
Grundsätzlich gilt:
- Profile sind für Module
- Rollen sind für die Hierarchie
Detaillierte Informationen zu den einzelnen Themen können den nachfolgenden Abschnitten entnommen werden: